This is an German blog post as it is a recap from a German conference.
Sven und ich hatten zwei unglaublich spannende und lehrreiche Tage bei der heise devSec in Marburg.
Besonders hängen geblieben ist bei uns die Keynote von Volodymyr Styran zum Thema “Predictability Is Vulnerability: What Four Years of Cyber War Teach About Software Security”. Eine Erkenntnis daraus deckt sich stark mit unseren Erfahrungen aus zahlreichen Pentests: Angriffe müssen nicht immer aus einer hochkomplexen Exploit Chain bestehen. Oft sind es nicht die Zero-Day Exploit, die zur kritischen Kompromittierung der Umgebung führen würden, sondern banale Konfigurationsprobleme, wie schwache oder geleakte Credentials. Seine Erkenntnis ist, dass durch vorhersehbare Umgebungen, stabile Konfigurationen und kompromittierte Credentials die Angreifer lange unentdeckt und persistent bleiben und sich bewegen können.
Ein großer Schwerpunkt der Konferenz war für uns die Frage, wie sich sichere Softwareentwicklung durch Agentic AI und Coding Assistants verändert.
Besonders gut fanden wie dabei die realistische Einordnung der aktuellen Lage: wissenschaftliche Studien, Daten und echte Praxiserfahrungen statt Bauchgefühl, Marketingversprechen der großen AI-Companies oder des nächsten Vortrags über “Breaking the another AI Assistant”.
Daraus entstanden einige spannende Fragen und Diskussionen:
- Wo geht die Reise hin?
- Was müssen wir als Entwickler anders machen?
- Welche Skills brauchen wir künftig?
- Wo müssen wir uns anpassen?
- Und was bedeutet das für die Prozesse, die wir über Jahre aufgebaut haben, um Software sicher in Produktion zu bringen?
Die Paneldiskussion über Sichere Softwareentwicklung in Zeiten von Agentic AI und zwei Vorträge dazu sind uns besonders in Erinnerung geblieben:
“Super sichere Software oder ultra unsicheres Slopaggedon? KI und die Software-Supply-Chain” von Christoph Iserlohn
Ein extrem spannender Vortrag mit Statistiken, wissenschaftlichen Studien und Erfahrungen direkt aus der Praxis des KI-Einsatzes in der Softwareentwicklung.
Auf der einen Seite werden die eingesetzten Modelle und Agenten immer besser darin, Sicherheitsprobleme aufzuspüren und passende Exploits zu entwickeln. Auf der anderen Seite weist KI-generierter Code weiterhin regelmäßig Sicherheitslücken auf.
Die entscheidende Frage ist also nicht nur, was diese Systeme können, sondern auch: Wie müssen wir als Entwickler und Security Engineers damit umgehen?
“The Trust Trap – Security von Coding Assistants” von Clemens Hübner
Besonders interessant war hier der direkte Blick in die Praxis: Was funktioniert tatsächlich? Was funktioniert nicht? Und an welchen Stellen entstehen neue Risiken?
Für Sven und mich, die im Arbeitsalltag häufig die Pentesting-Brille aufhaben, war vor allem die Frage spannend, an welcher Stelle wir in dieser neuen Entwicklungskette ansetzen können und wie wichtig sichere Prozesse rund um Coding Assistants werden.
Aber auch abseits der AI-Welt haben wir viele gute Vorträge gesehen, dabei wollen wir zwei kurz erwähnen:
“5 Jahre Application Security in der Praxis” von Peter Kruse
Für uns war außerdem der Praxisbericht von Peter Kruse über die Erfahrungen der LBBW sehr spannend. Aus der Pentesting-Perspektive sieht man oft einzelne Schwachstellen. Hier einmal das große Bild zu sehen: Prozesse, Kultur, Governance und Technik, und vor allem ganz konkret zu erfahren, was in der Praxis funktioniert hat und was nicht, war für uns sehr wertvoll. Es hat auch nochmal gezeigt, welchen Teil wir mit unserer Arbeit in dieser gesamten Kette eigentlich unterstützen.
“Cookies 2.0” von Christian Wenz
Der gute Vortrag zu dem neuen Konzept der Device Bound Session Credentials gab einen umfassenden Blick auf Cookies – alt und neu: Welche Security-Features erhöhen tatsächlich die Sicherheit? Welche Probleme lösen Alternativen? Und welche neuen Probleme schaffen sie möglicherweise?
Und natürlich hat es uns besonders gefreut, selbst Teil des Wissenstransfers zu sein und unsere Erfahrungen aus vielen Jahren Pentesting zu teilen.
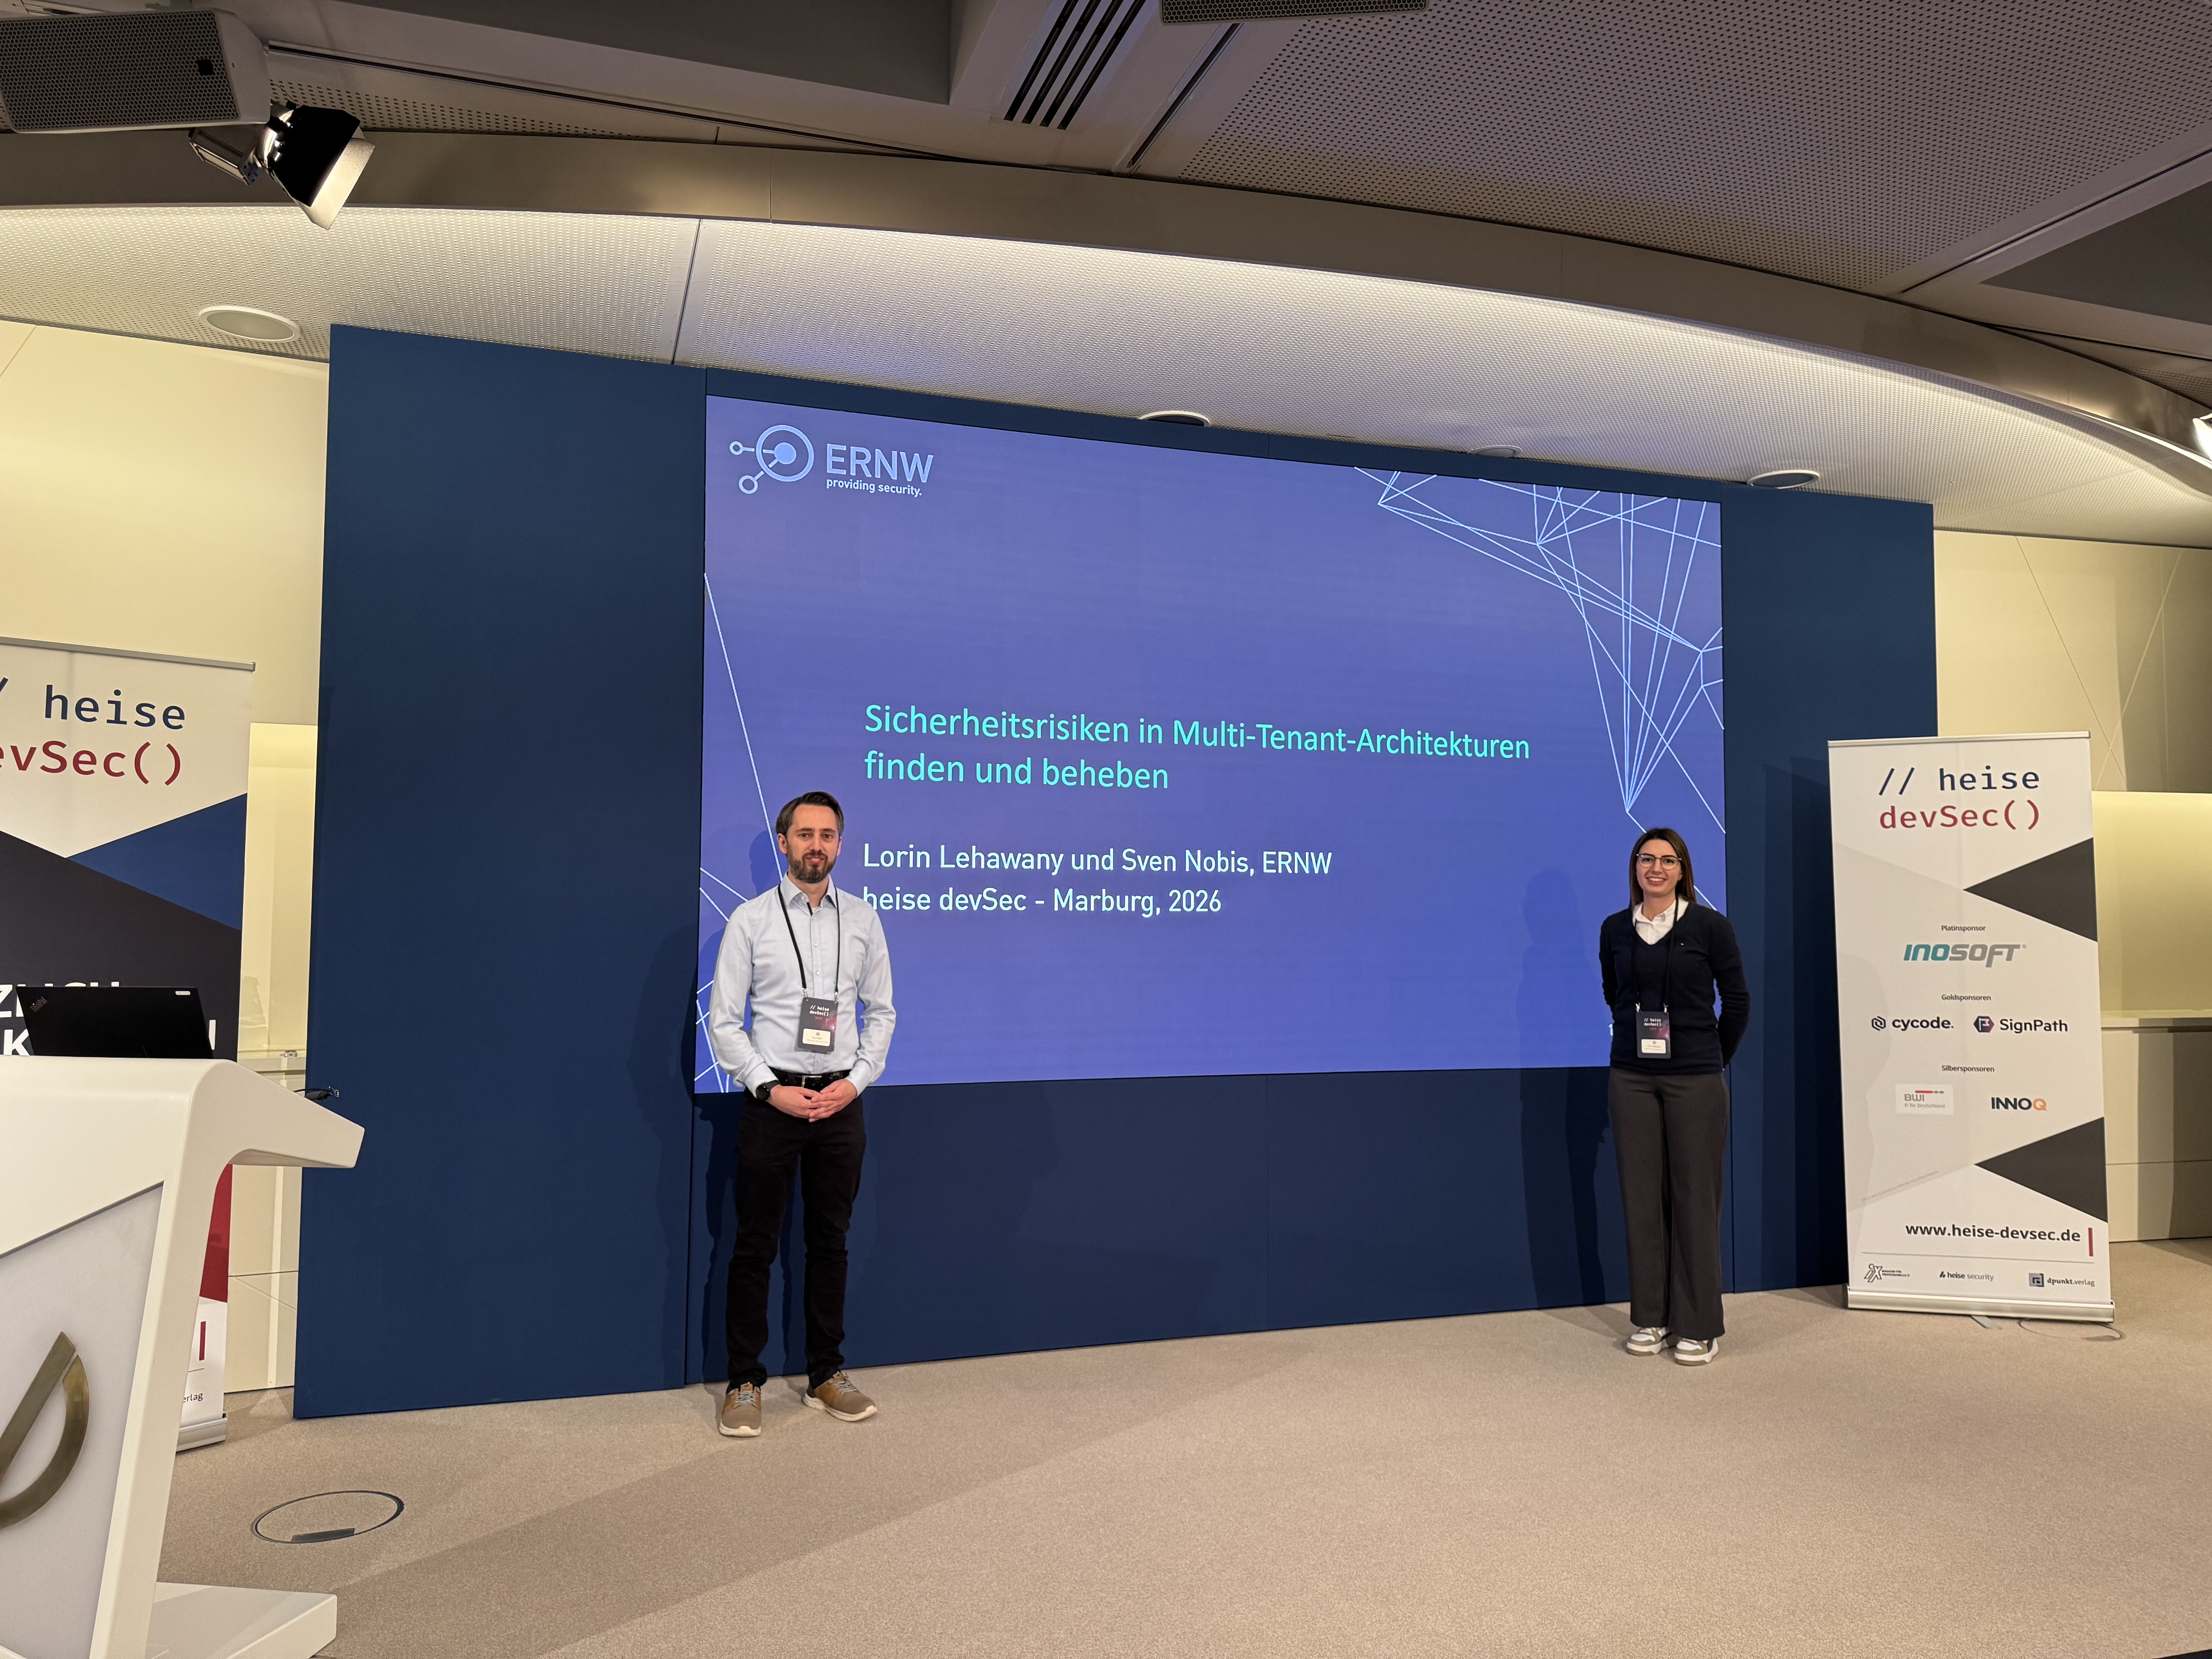
In unserem Vortrag ging es hauptsächlich um Sicherheitsrisiken in Multi-Tenant-Architekturen in Kubernetes – aber vor allem auch darum, was wir aus realen Schwachstellen und Angriffspfaden lernen können und wie sich diese Probleme in der Praxis vermeiden oder beheben lassen.
Vielen Dank an alle Speaker, Teilnehmenden und Organisatoren für die spannenden Gespräche und den offenen Austausch!
Wir nehmen auf jeden Fall einige neue Gedanken mit nach Hause.
Viele Grüße
Sven Nobis und Lorin Lehawany